

摘要
AI 驅動的攻擊已把資安戰場轉移到資料庫層:攻擊者用合法帳號、共用連線與自動化腳本偽裝成正常查詢,而網路、身份、端點與應用層的既有防禦對此大多視而不見。這正是智安數據科技(Dataisec)於「CISO 資安學院・金融場 2026」中提出的核心論點:金融機構資安的最後一道防線,是對資料庫層行為本身的完整可見性與智慧理解。
本文整理該場演講內容,說明 AI 如何改變攻擊版圖、傳統稽核系統為何逐漸失靈,以及 Dataisec Data Security Platform 如何以「DAM 5W 稽核日誌 × 應用層行為 × AI 智慧判斷」的三層邏輯鏈,把資料庫查詢從看不懂的日誌,變成一句人話就能理解的風險結論。
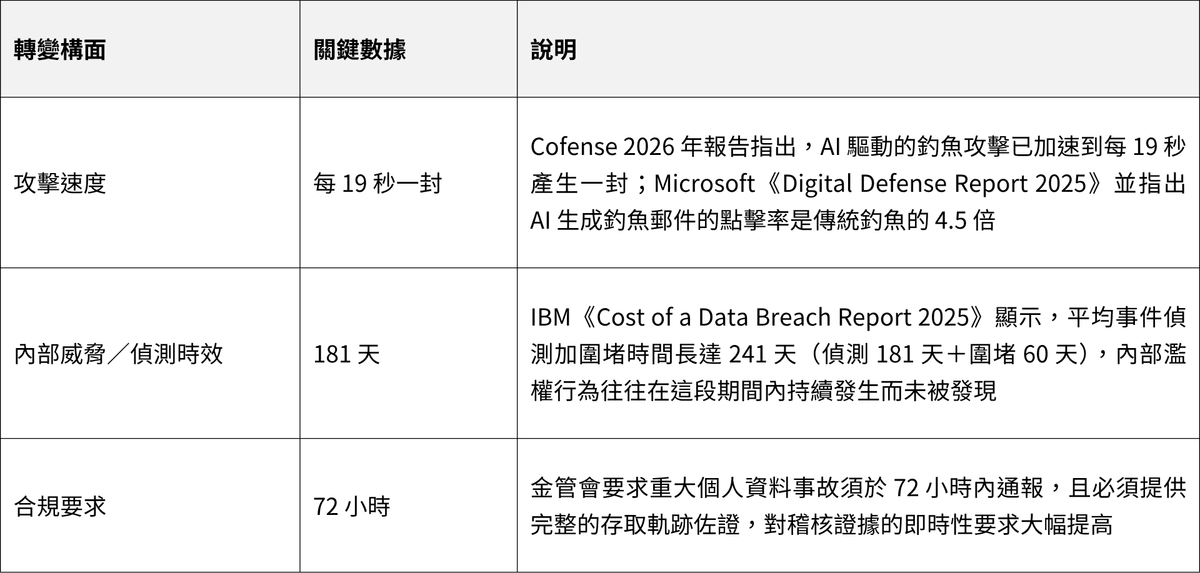
威脅態勢:三個根本性轉變
金融機構正面對三個根本性轉變,使 AI Agent 從單純的防守工具,變成了攻擊方手上的武器。這呼應演講開場提出的提問:「您的金融機構,今天有多少筆資料庫查詢,是您不知道為什麼發生的?」
傳統防禁的局限:資料庫層是最後的盲區
網路層、身份層、端點層與應用層的防禁,最終都是為了保護同一樣東西:資料庫裡的資料。但三個真實情境顯示,資料庫層正好是現有工具最容易看不見的地方。
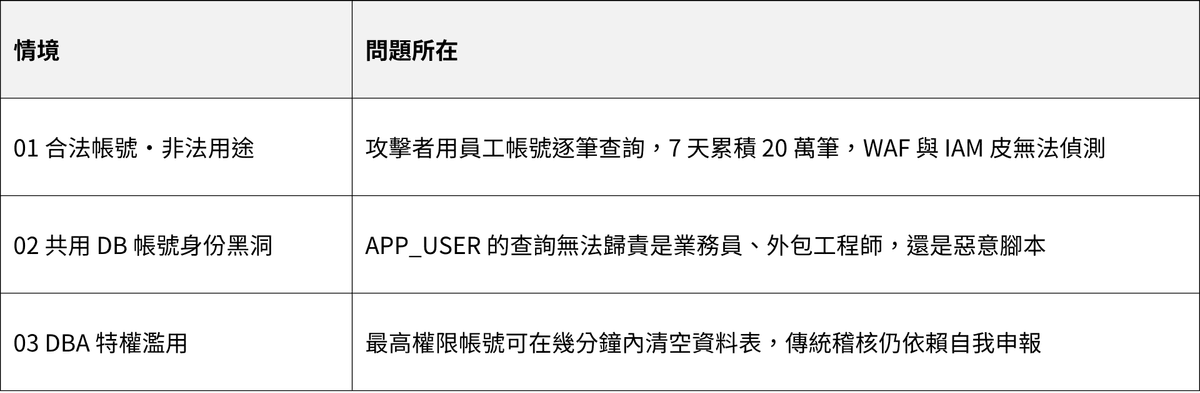
傳統稽核系統在現代環境中全面失效,根本原因不在於當初設計不良,而是環境已經改變:
- 架構盲區:雲原生、微服務、容器化快速普及,傳統 Agent 無法有效部署,前端真實使用者隱藏於共用帳號之後
- 規則疲勞:依賴人工定義的靜態規則,面對 AI 自動化攻擊與內部特權濫用,靜態規則形同虛設
- 效能崩潰:爆炸性資料量下傳統架構擴展性極差,監控系統甚至拖垮核心資料庫效能
解決方案:Dataisec Data Security Platform
Dataisec Data Security Platform 把 DAM+、AP Log、Firewall、File Activity 等多種資料來源,匯整進同一套可橫向擴展的叢集架構,依序進行正規化、關聯分析、行為建模與異常偵測,再對應到零信任稽核、內部行為異常、合規舉證、外部攻擊偵測等場景。
五類資料來源,經同一平台收斂為四個可執行防禦場景:
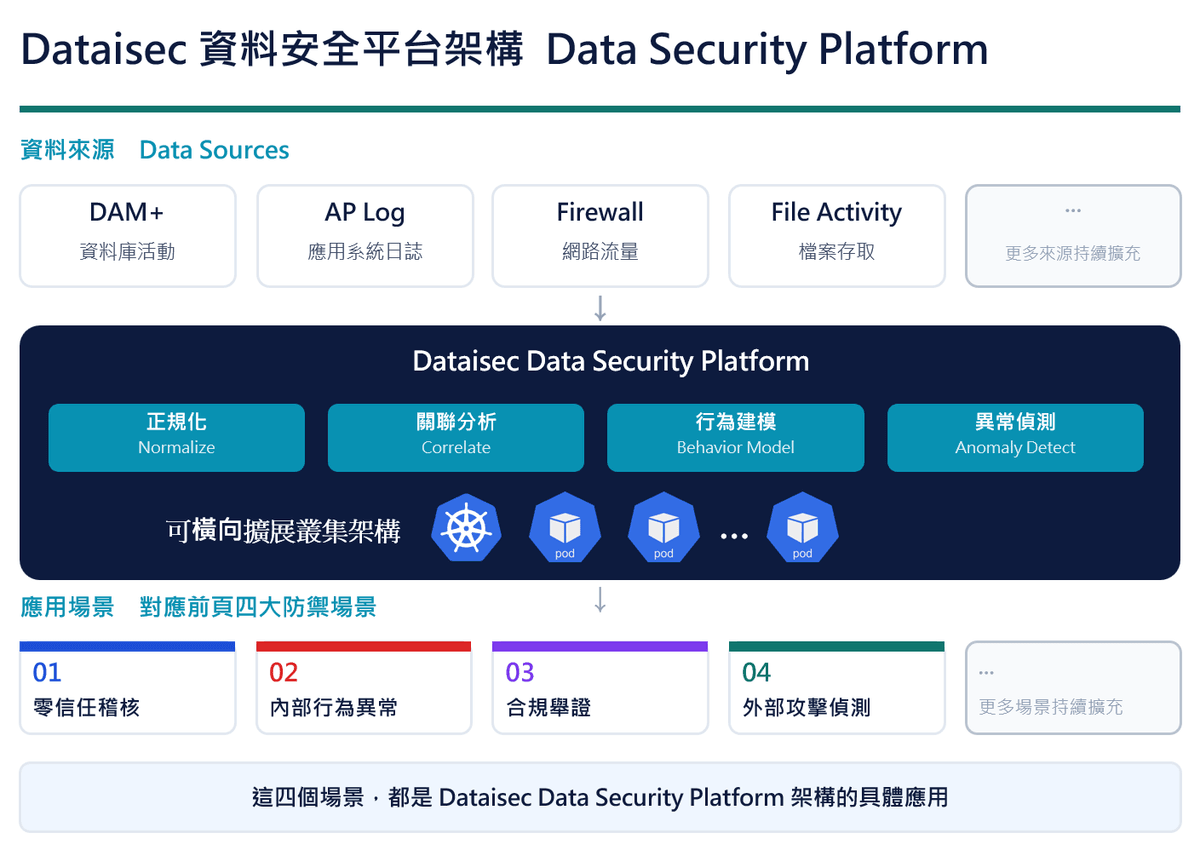
Dataisec Data Security Platform 架構:五類資料來源 → 平台四階段處理 → 四個防禦場景
這張架構圖呼應演講結語的核心主張:這四個場景,都是同一套平台架構的具體應用,而不是四套各自獨立的工具。
核心能力:三層邏輯鏈與三個優先部署的 AI Agent
Dataisec 的答案是把 DAM 5W 稽核日誌、應用層行為與 AI 智慧判斷串成一條邏輯鏈,依序回答「發生了什麼?」、「為什麼發生?」、「這件事合理嗎?」三個問題。
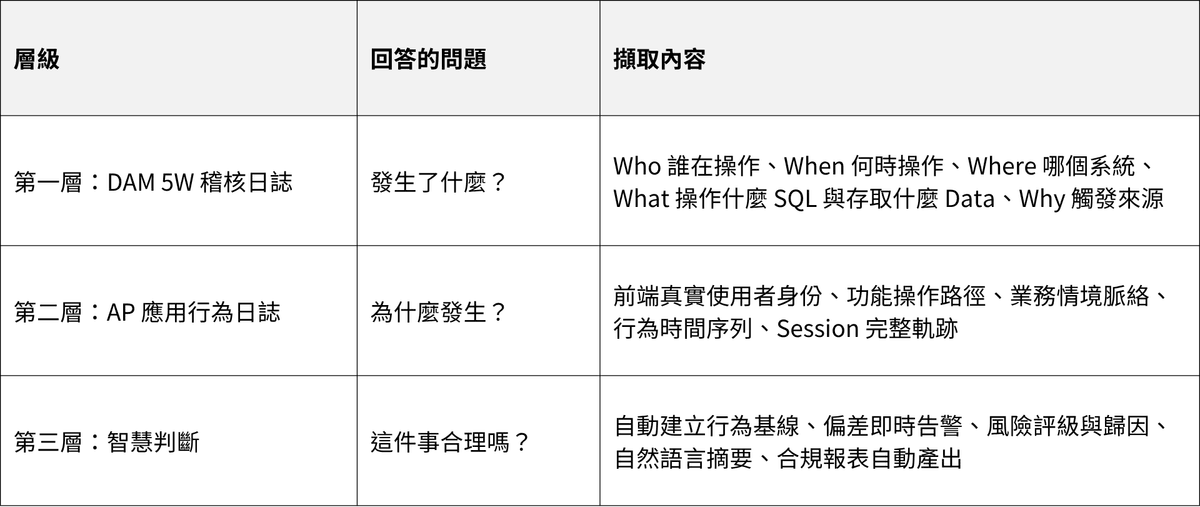
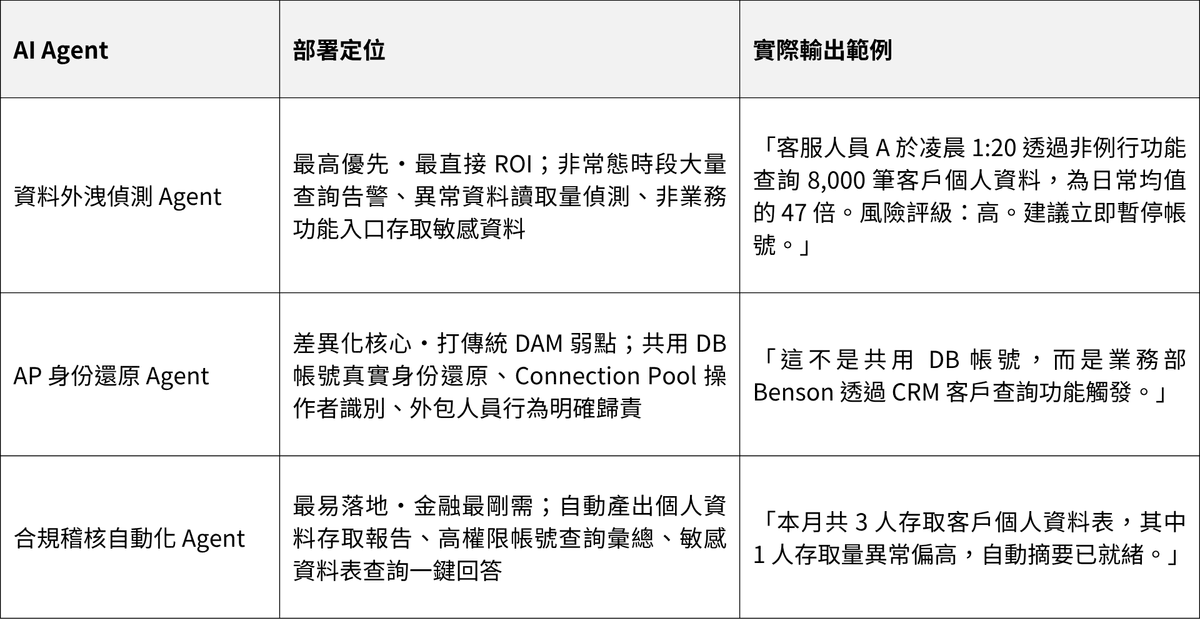
在這條邏輯鏈之上,演講提出三個最優先部署的 AI Agent,分別對應不同的部署優先序與效益:
對CISO與企業的價值:四個核心防禁場景
Dataisec Data Security Platform 最終落地成四個核心防禁場景,直接回應 CISO 最關切的風險、合規與效益問題。
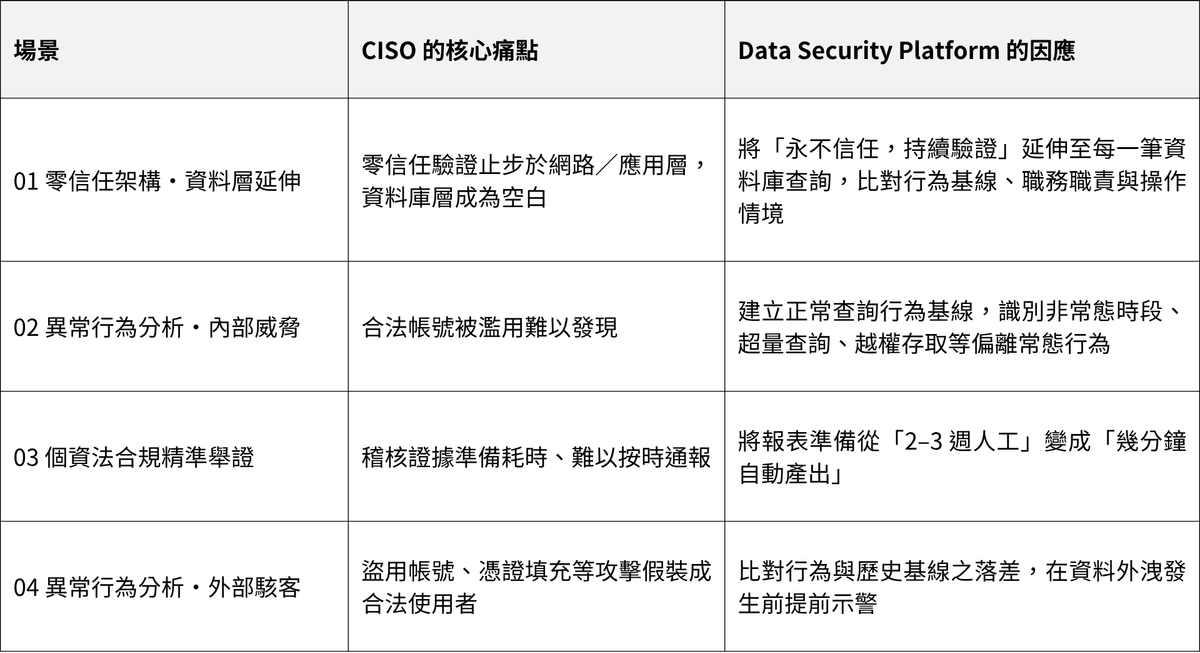
這四個場景皆由同一套平台架構支持,對 CISO 而言,意味著不必為每個需求分別採購單點工具,而是以一套資料安全治理架構,同時降低內部濫權與外部入侵風險,並把合規舉證的人力成本轉化為自動化效益。
導入路徑與結論
大多數金融機構而言,資料庫層的 AI 智慧防禁不需要一次到位的全面改造,而是可以按優先序分階段落地。演講內容暗示的實踐路徑如下:
- 從最高優先序、最直接 ROI 的資料外洩偵測 Agent 開始部署,快速建立響應非常態查詢的能力
- 引入 AP 身份還原 Agent,解決共用 DB 帳號、Connection Pool 無法歸責的傳統 DAM 弱點
- 部署合規稽核自動化 Agent,把個資法舉證報表從人工準備變為自動產出,直接回應金管會 72 小時通報要求
- 隨著上述能力成熟,逐步擴展至零信任架構的資料層延伸與外部駭客的提前示警,形成完整的內外部防禁覆蓋
正如演講結語所言,DAM 5W 回答「發生了什麼」,AI Agent 回答「這件事合理嗎」,二者相乘,才是金融機構在 AI 驅動的攻擊時代裡,真正守住最後一道防線的關鍵。本文整理自智安數據科技(Dataisec)於「CISO 資安學院・金融場 2026》之演講內容。