

導言:帳號合法、權限合法,風險卻依然存在
在 2026 CISO 年會工作坊中,與會者被問到面對一個看似矛盾的問題:當使用者、應用程式、API 與資料庫帳號全都「合法」,資料外洩還有可能發生嗎?由智安數據科技(Dataisec)主講的這場工作坊,以「以資料庫活動監控為核心的資料安全智慧平台」為題,開場便點出主軸:企業缺的不是資安工具,而是貫穿全局的 Data Context(資料脈絡)。
簡報以一條「不間斷的鏈」說明問題所在。IAM、WAF、EDR、DLP、SIEM、DAM 各自守住鏈上的一個環節,分別看見使用者、應用程式、身分、資料庫、SQL 與資料。當一個合法的使用者、合法的應用程式,甚至合法的 AI Agent,透過合法的資料庫帳號存取資料時,單一資安工具往往只能看見其中一個片段。真正需要回答的問題是:這個跨層級的存取行為,是否合理?
這場工作坊以「問題討論」方式進行。現場先以投票讓與會者選出目前最關心的主題,再逐一討論六個議題。每個議題都先拋出一個情境式的提問,再對照可行的解決方向,本文即依此順序整理。
現場投票:特權帳號行為驗證與 AI Agent 最受關注
五個場次共 47 人參與投票,最受關注的是議題一(特權帳號與行為驗證,22 票)與議題六(AI Agent 與資料為中心的零信任,21 票)。每個場次都讓與會者現場票選(複選)目前最關心的主題,因此下表的票數加總會大於參與人數,佔比則是票數除以參與人數。
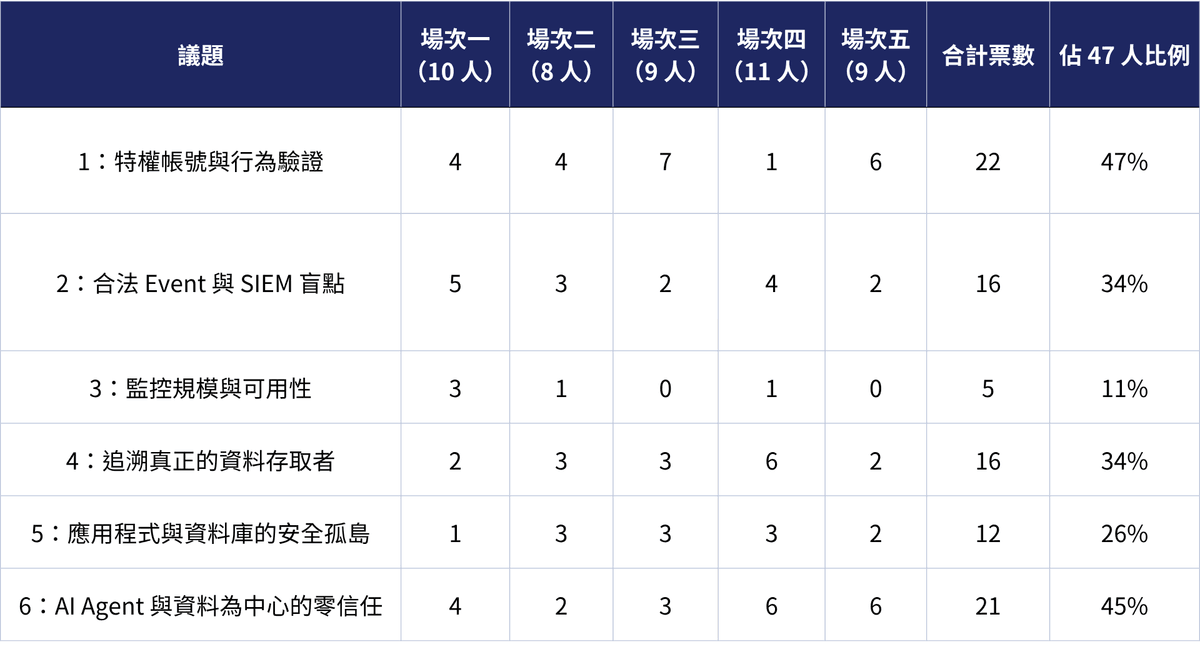
各場次的熱門議題並不相同:場次一以議題二最高(5 票,50%),場次二以議題一最高(4 票,50%),場次三的議題一交出 7 票(78%),場次四由議題四與議題六各 6 票(55%)並列第一,場次五則是議題一與議題六各 6 票(67%)。名列前兩名的議題一與議題六,都指向同一個問題:身分和權限都合法之後,要如何判斷這次存取是否合理。相對地,議題三(監控規模與可用性)最少被選到,場次三與場次五都是 0 票。
每場只有 8 至 11 人參與,這些數字適合當作各場關注方向的參考,不宜引申為統計結論。
議題一:特權帳號是否被濫用?從「帳號管理」走向「行為驗證」
第一個議題從貼近現實的情境開始:如果 DBA 使用合法的 DB_ADMIN 帳號,在凌晨 2 點查詢 300 萬筆客戶資料,這是合法操作,還是異常行為?帳號合法、權限合法,唯一不尋常的是資料量與時間點。
討論指出這正是資安盲點。傳統的特權帳號管理(PAM)只解決「誰可以用」,資料庫活動監控(DAM)則只看見「做了什麼」。對 CISO 而言,真正的挑戰是缺乏判斷該操作是否符合正常工作情境與行為基準的能力。
對應的解法稱為「行為驅動的特權活動監控與決策」,由三個支柱組成:
- DAM+ 可視性:掌握 DB User、Session、SQL Statement、Object/Table 與 Client/APP,精準監控 SELECT、INSERT、UPDATE、DELETE,了解特權帳號碰了哪些物件。
- 行為基準檢測:以 AI 辨識異常時間、異常來源、異常資料量與異常 SQL Pattern,針對合法授權的帳號進行持續驗證。
- 智慧風險決策:降低大量 Rule/Policy 的維護負擔,讓判斷沿著 Behavior → Anomaly → Risk 的路徑演進。
三者合起來的分工是:PAM 管理「誰可以用」,DAM+ 監控「做了什麼」,AI 行為分析進一步判斷「是否合理」。
議題二:當所有 Security Event 都是「合法」,SIEM 還看得見資料風險嗎?
第二個議題把問題從單一帳號擴大到整條防線。簡報引用 OWASP 以 EchoLeak 案例所指出的觀察:防火牆放行、EDR 判定合法、IAM 授權有效,當每個環節都合規,真正的破口是行為出現異常。
討論的情境是:User 登入合法、Application 合法、API 合法、DB Account 合法,SQL 也沒有明顯違規,EDR、DLP、SIEM 都沒有告警,但 10 分鐘內已查詢了 200 萬筆客戶資料。誰能看見這個風險?問題的核心在於 SIEM 高度依賴 Security Event 告警,而真正的資料外洩,往往是由無數個「合法 Event」拼湊而成的 Data Risk。
對應的做法是「Firewall + APU + APU URL + DAM+」的跨層 Context 串接,讓網路、應用程式與資料庫各自掌握的片段,拼成一條完整的 User-to-Data 脈絡:
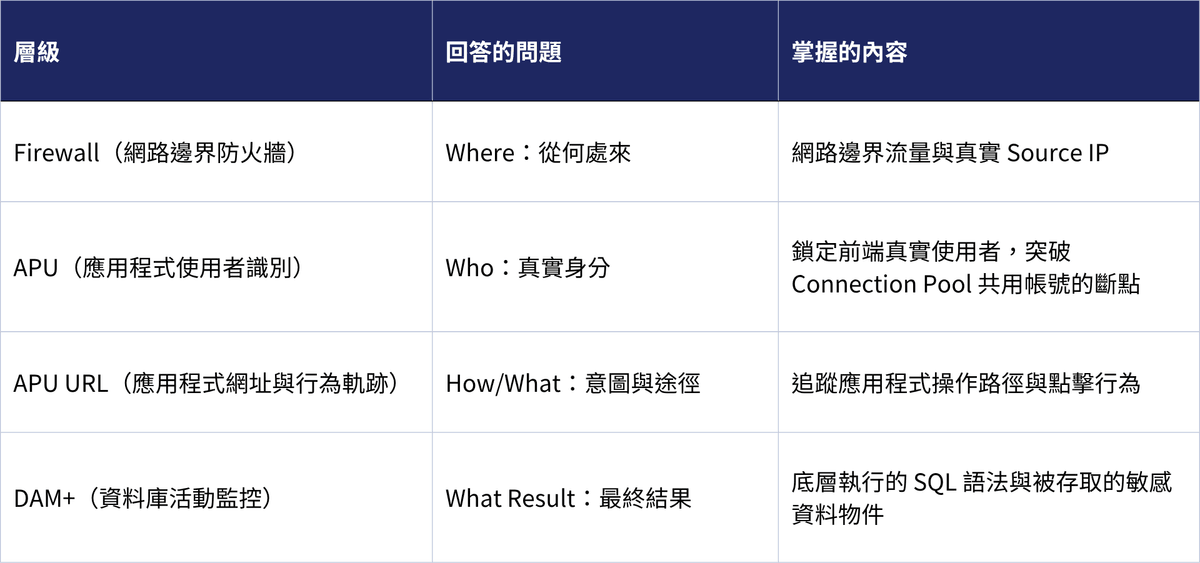
以簡報的示範為例,四層資訊串起來之後,風險會變成一句完整的描述:使用者「王小明」從外部非信任 IP 登入系統,透過點擊 /download_sensitive_report,最終在資料庫底層對 300 萬筆客戶信用卡資料執行了異常的大量 SELECT 查詢。單看其中任何一層,都不足以讓人警覺;串起來,才是一個可以決策的風險。正如簡報的總結:企業不缺資安工具,缺的是 Context 串接。
議題三:監控規模持續成長,資料庫監控如何突破容量與可用性的雙重挑戰?
第三個議題把討論從「看得到」轉到「撐得住」:當監控的資料庫從 50 套成長到 500 套、Audit/SQL 流量增加 10 倍,而且 7x24 都不能停,傳統集中式架構還能撐得住嗎?
簡報把這個情境稱為「壓力測試」,並指出資料庫監控的挑戰不只是 CPU 與 RAM,更包含資料收集、解析、儲存與查詢的極限。規模越大,越必須揚棄 Scale-up(把 Server 做大)的舊有思維。
對應的方向是分散式雲原生彈性架構。簡報引述 Gartner 的相關報告與市場趨勢,指出資料庫活動監控產品在架構上向「多節點與分散式架構」發展,已是必然趨勢。具體的設計要素包括:
- 微服務架構:支援獨立部署與快速升級。
- Scale-out 水平擴展:無縫擴充資源,以應對海量資料。
- Active-Active 分散式叢集:雙活備援,確保資源最佳化利用。
- 7x24 監控不中斷與自動故障切換:確保高可用性與營運韌性。
分析層則搭配 NoSQL / OpenSearch 引擎,負責快速處理海量資料。這個議題的結論很直接:當監控規模成長,重要的不是把 Server 做得更大,而是讓架構能持續變大。
議題四:不修改應用程式,如何追溯「真正的資料存取者」?
第四個議題觸及許多企業的共同現狀:500 位使用者共用一個 DB Account,DAM 可以看到 APP_USER 執行了 SQL,但真正查詢這筆資料的人到底是誰?
簡報把 Connection Pool 與共用帳號比喻為「身分黑箱」:前端使用者的身分進入共用帳號池之後徹底斷鏈,資料庫端只看得到 SQL,卻無法回答資料安全最基本的問題:Who accessed What Data?
對應的解法是 APU(Application User Tracking Module,應用程式使用者追蹤模組)與 5W 完整追溯,簡報標示該技術已取得臺灣發明專利(TWI 862257 號),並有美國發明專利申請(US-20250139281-A1)。它有三個特點:
- 無須修改 Code:採用 Smart Agent,完全不需修改 Application Code,不增加開發團隊負擔,即可將 Web/AP 前端使用者身分與後端 DB SQL 指令綁定,解決前後端身分斷鏈。
- 支援跨應用系統:無論是 System A、System B 或 System C,皆可透過前端登入 Session/Token 建立關聯,達到全面涵蓋。
- 5W 完整追溯:深入解析 SQL 指令,掌握 Who(人)、What(事)、When(時)、Where(地)、Which(物)的操作脈絡,提供滴水不漏的資安稽核軌跡。
這個議題的重點可以浮現成一句話:看見 SQL 不等於看見使用者,真正的資料安全,必須精準追溯到真正的 Data Accessor。
議題五:打破應用程式與資料庫的安全孤島,建立端到端資料存取安全的新架構
第五個議題把議題四的觀察上升到組織分工層面:Application Security 看見 User,Database Security 看見 SQL,那麼「哪一位 User 透過哪一個 Application,執行哪一個 SQL,取得哪一筆敏感資料」,究竟由誰完整看見?
簡報用兩根柱子呈現這道落差,兩邊各自守住自己的邊界,中間卻出現資訊不對稱、權責無交集與缺乏 Context 的空白。
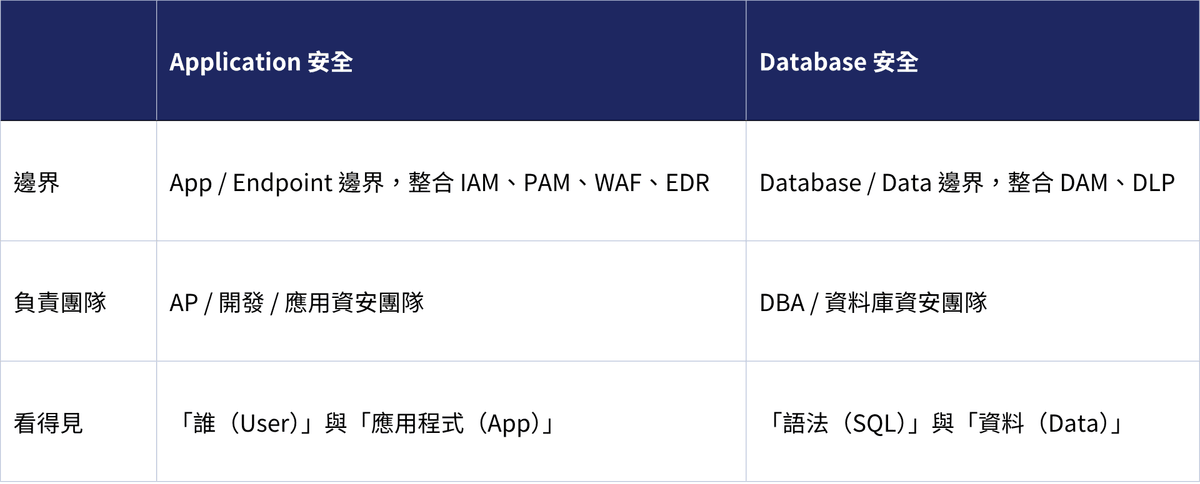
此處的結論與前幾個議題一致:企業不缺安全工具,缺的是 Context 的串接;各自守住邊界,導致欠缺 User-to-Data 的完整脈絡。
對應的架構是 APU、URL 分析與 DAM+ 的跨層 Security Context 串接,三個環節各司其職:APU 鎖定真實使用者,補足共用帳號造成的身分斷點;URL 分析將 AP URL 納入,徹底了解使用者行為;DAM+ 則精準掌握 SQL 語法、資料庫物件與存取時間。三者結合之後,補齊從 Identity 到 Data 之間的完整 Access Context。
議題六:AI Agent 時代的 Data-centric Zero Trust 新架構
最後一個議題把視線拉向未來:如果 AI Agent 使用合法的 Identity、API、Application 與 DB Account,卻因遭操控而大量讀取資料,我們還能只依賴「身分合法」來判斷安全嗎?
簡報把這個問題拆成四個方塊:Human、AI Agent、Application、Database。從人到資料庫之間多了 AI Agent 這一層,存取鏈被無限延長,零信任的驗證對象也隨之改變。當 AI Agent 成為存取主力,防護不能只停留在「驗證身分」。
對應的解法是「以資料為中心的持續驗證」。架構以資料為核心,由內而外疊上 DAM+(Data Activity)、APU(Context)與 AI(Behavior Risk Analysis)三層;對於每一個存取資料的 Agent,判斷依據包括異常資料量、SQL Pattern 與時間和路徑。它帶出兩項設計原則:
- AI Agent Data Access Visibility:將 Agent 視為新的存取主體。
- Risk-based Decision:讓 Zero Trust 從身分驗證延伸到 Data Access Behavior。
也就是說,Zero Trust 的最後一道防線,不只是驗證誰可以存取,而是持續驗證這次資料存取是否合理。
結語:從看見存取,到理解行為
六個議題看似各自獨立,卻指向同一個結論:資料安全的最後一道防線,不只是看見 Access,而是理解 Behavior。簡報用一座五層的「綜合模型」收束全場討論,從底層的「看見帳號」逐層向上,直到頂端的「判斷風險」:
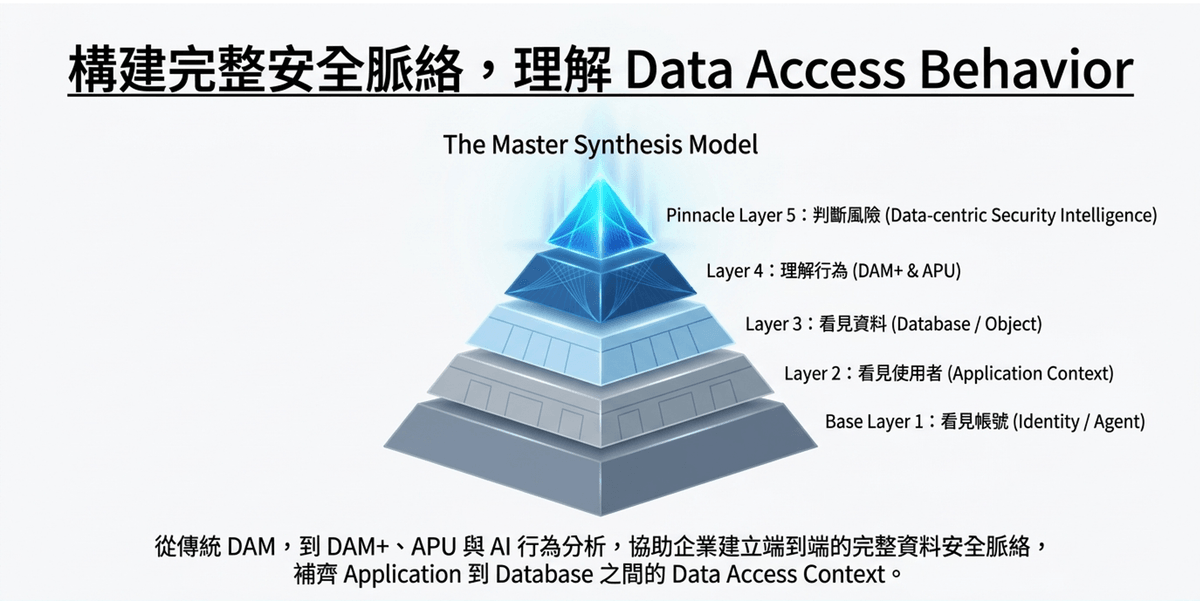
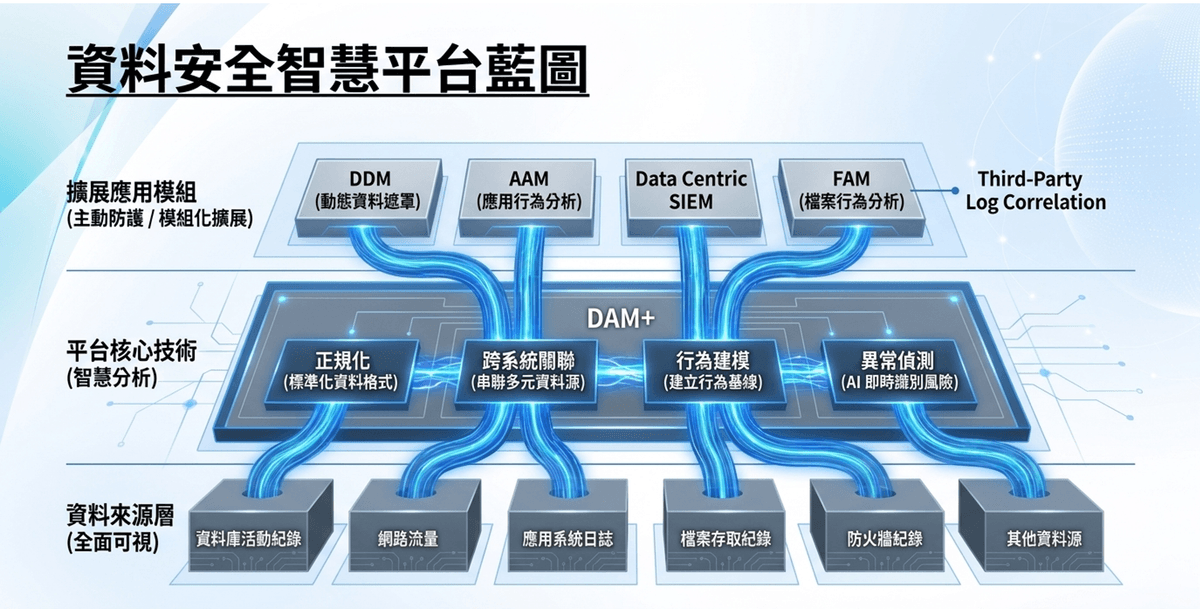
這條路徑也對應到平台藍圖:以資料庫活動監控為核心,底層匯整資料庫活動紀錄、網路流量、應用系統記錄檔、檔案存取紀錄、防火牆紀錄與其他資料來源,中層由 DAM+ 以正規化、跨系統關聯、行為建模與異常偵測進行智慧分析,上層則可擴展 DDM(動態資料遮罩)、AAM(應用行為分析)、Data Centric SIEM 與 FAM(檔案行為分析)等模組,並可與第三方 Log 進行關聯。簡報的目標,是透過 AI 分析還原脈絡,逐步建構完整的資料安全治理平台。
對企業而言,這場工作坊留下的問題比答案更值得帶回去:我們的資安工具已經各自守住自己的邊界,那麼邊界之間的 Data Context,究竟由誰負責串起來?